Ciberseguridad Avanzada para PYMES en España: Protegiendo Datos Críticos
Anúncios
En el dinámico panorama empresarial actual, la ciberseguridad pymes españa se ha convertido en un pilar fundamental para la supervivencia y el crecimiento. Las pequeñas y medianas empresas (PYMES) en España, a menudo percibidas como menos vulnerables que las grandes corporaciones, son, de hecho, un objetivo atractivo para los ciberdelincuentes debido a sus recursos limitados y, en ocasiones, a una menor inversión en infraestructuras de seguridad. La promesa de proteger datos críticos con un 99% de eficacia frente a las amenazas que se vislumbran para 2026 no es una utopía, sino una meta alcanzable con la implementación de estrategias avanzadas y una mentalidad proactiva.
La digitalización ha abierto un sinfín de oportunidades para las PYMES, permitiéndoles competir en mercados globales y optimizar sus operaciones. Sin embargo, esta misma digitalización expone a las empresas a una creciente variedad de riesgos cibernéticos. Desde ataques de ransomware que paralizan operaciones hasta filtraciones de datos que comprometen la reputación y la confianza del cliente, las consecuencias de una brecha de seguridad pueden ser devastadoras. Este artículo desglosará las complejidades de la ciberseguridad avanzada para PYMES en España, ofreciendo una hoja de ruta clara para fortalecer sus defensas y asegurar un futuro digital resiliente.
El Entorno de Amenazas Actual y Futuro para las PYMES Españolas
El panorama de amenazas cibernéticas está en constante evolución. Lo que hoy es una técnica emergente, mañana puede ser una amenaza común y sofisticada. Para las PYMES españolas, esto significa que la ciberseguridad pymes españa no es un gasto opcional, sino una inversión crítica. Los ciberdelincuentes están perfeccionando sus tácticas, utilizando inteligencia artificial, aprendizaje automático y técnicas de ingeniería social cada vez más convincentes para explotar vulnerabilidades.
Anúncios
Tipos de Ataques más Comunes y Emergentes
- Ransomware: Sigue siendo una de las amenazas más rentables y disruptivas. Las variantes de ransomware evolucionan rápidamente, haciendo que la recuperación sea más compleja y costosa.
- Phishing y Spear-Phishing: Estos ataques de ingeniería social se vuelven más sofisticados, utilizando información personalizada para engañar a los empleados y obtener credenciales o acceso a sistemas.
- Ataques a la Cadena de Suministro: Los atacantes se dirigen a proveedores de software o servicios de terceros para infiltrarse en múltiples organizaciones a la vez, incluyendo PYMES que dependen de estos proveedores.
- Ataques de Día Cero: Explotan vulnerabilidades de software desconocidas por el fabricante, lo que los hace extremadamente difíciles de detectar y mitigar antes de que se publique un parche.
- Amenazas Persistentes Avanzadas (APT): Aunque tradicionalmente asociadas a grandes organizaciones, las APT están empezando a dirigirse a PYMES con información valiosa o como trampolín para ataques mayores.
El Impacto de la IA y el Aprendizaje Automático en la Ciberdelincuencia
La inteligencia artificial (IA) y el aprendizaje automático (ML) no solo son herramientas para la defensa; también están siendo adoptados por los ciberdelincuentes. Pueden automatizar la creación de malware, personalizar ataques de phishing a gran escala y evadir sistemas de detección tradicionales. Esto eleva el listón para la ciberseguridad pymes españa, exigiendo soluciones que también incorporen estas tecnologías para una defensa eficaz.
Fundamentos de una Estrategia de Ciberseguridad Robusta para PYMES
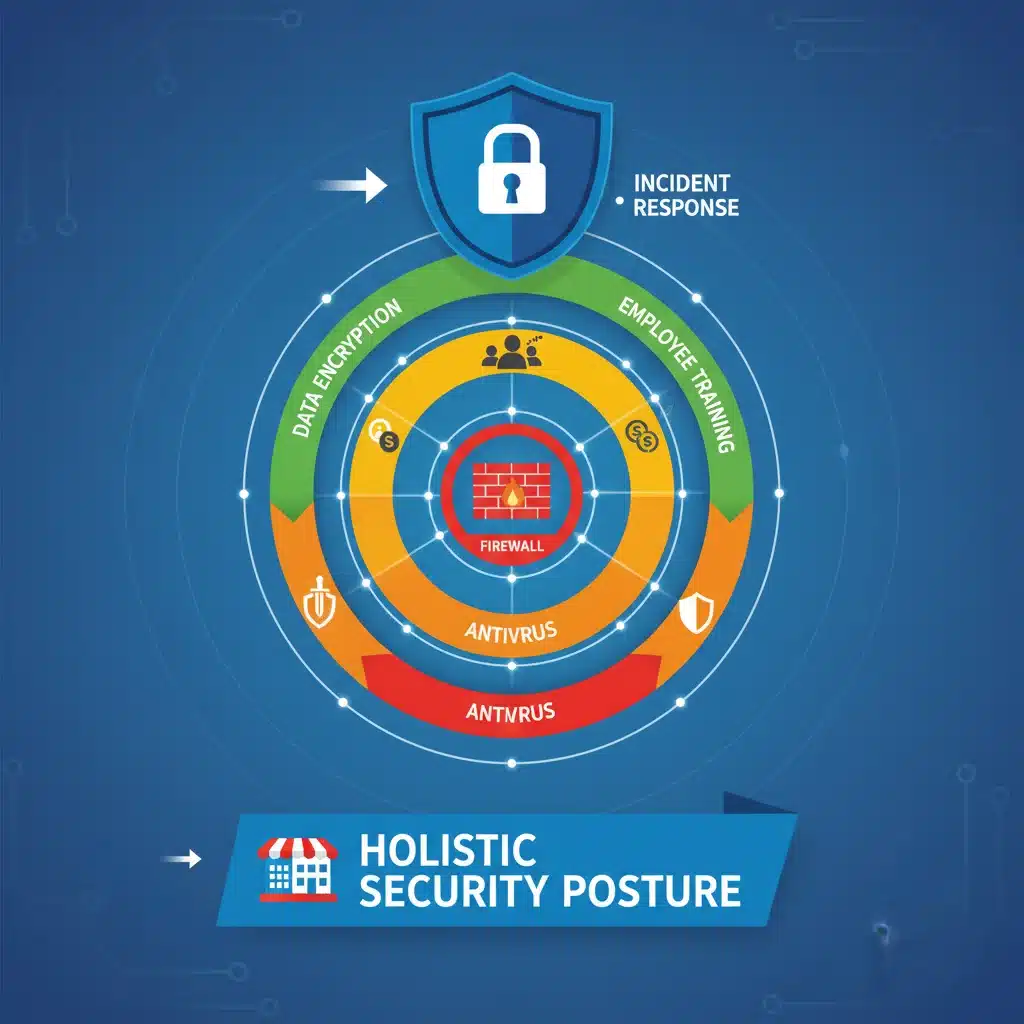
Una estrategia de ciberseguridad efectiva para PYMES no se construye de la noche a la mañana. Requiere una planificación cuidadosa, inversión y un compromiso continuo. Los siguientes pilares son esenciales para establecer una base sólida:
1. Evaluación de Riesgos y Auditorías de Seguridad
El primer paso es comprender dónde residen las vulnerabilidades. Una evaluación de riesgos exhaustiva identifica los activos críticos de la empresa, las posibles amenazas y el impacto potencial de una brecha de seguridad. Las auditorías de seguridad regulares, realizadas por expertos externos, pueden descubrir debilidades en la infraestructura, políticas y prácticas de seguridad.
Anúncios
2. Formación y Concienciación del Personal
El "eslabón más débil" en la cadena de seguridad de cualquier organización suele ser el factor humano. Una formación continua y concienciación sobre las últimas amenazas, como el phishing, el uso de contraseñas seguras y la gestión de información sensible, es crucial. Los empleados deben entender su papel en la protección de la empresa.
3. Implementación de Controles Técnicos Esenciales
- Firewalls y Antivirus/Antimalware: Son la primera línea de defensa, protegiendo contra accesos no autorizados y software malicioso. Deben mantenerse actualizados y configurados correctamente.
- Gestión de Parches y Actualizaciones: Mantener todo el software y los sistemas operativos actualizados es vital para cerrar vulnerabilidades conocidas que los atacantes podrían explotar.
- Copias de Seguridad y Recuperación de Desastres: Un plan robusto de copias de seguridad (en la nube y/o localmente) y un plan de recuperación de desastres son imprescindibles para mitigar el impacto del ransomware y otras pérdidas de datos.
- Autenticación Multifactor (MFA): Implementar MFA para todos los accesos a sistemas críticos añade una capa de seguridad significativa, dificultando el acceso a los atacantes incluso si roban contraseñas.
- Control de Acceso Basado en Roles (RBAC): Asegurarse de que los empleados solo tengan acceso a la información y los sistemas que necesitan para su trabajo reduce la superficie de ataque.
Estrategias de Ciberseguridad Avanzada para PYMES de Cara a 2026
Para alcanzar el objetivo de un 99% de eficacia, las PYMES en España deben ir más allá de los fundamentos y adoptar estrategias de ciberseguridad pymes españa más avanzadas. Esto implica un enfoque proactivo y adaptativo que anticipe las amenazas futuras.
1. Seguridad de Confianza Cero (Zero Trust Security)
El modelo Zero Trust opera bajo el principio de "nunca confiar, siempre verificar". Esto significa que ningún usuario o dispositivo, ya sea interno o externo, se confía automáticamente. Cada intento de acceso a recursos debe ser autenticado y autorizado. Para las PYMES, esto implica:
- Verificación de identidad robusta: Uso de MFA y autenticación adaptativa.
- Microsegmentación: Dividir la red en segmentos pequeños y aislados, limitando el movimiento lateral de un atacante.
- Acceso con privilegios mínimos: Conceder a los usuarios solo los permisos necesarios para realizar sus tareas.
2. Detección y Respuesta Gestionadas (MDR)
Las PYMES a menudo carecen de los recursos internos para monitorear constantemente sus redes en busca de amenazas. Los servicios MDR ofrecen monitoreo 24/7, detección avanzada de amenazas y capacidades de respuesta rápida, a menudo utilizando IA y análisis de comportamiento para identificar actividades sospechosas que los antivirus tradicionales podrían pasar por alto. Esto es crucial para una ciberseguridad pymes españa proactiva.
3. Seguridad en la Nube y Protección de Datos
Con la creciente adopción de servicios en la nube, la seguridad de los datos en entornos cloud es primordial. Las PYMES deben asegurarse de que sus proveedores de servicios en la nube cumplen con los estándares de seguridad y que implementan configuraciones de seguridad adecuadas para proteger sus datos almacenados en la nube. Esto incluye:
- Evaluación de la seguridad del proveedor: Entender las certificaciones y medidas de seguridad del proveedor.
- Cifrado de datos: Tanto en tránsito como en reposo.
- Gestión de identidades y accesos (IAM): Controlar quién tiene acceso a los recursos en la nube.
4. Inteligencia de Amenazas y Análisis Predictivo
Estar al tanto de las últimas amenazas y vulnerabilidades es un componente clave de la ciberseguridad pymes españa avanzada. La inteligencia de amenazas proporciona información sobre las tácticas, técnicas y procedimientos (TTP) de los ciberdelincuentes, permitiendo a las PYMES anticipar y prevenir ataques. El análisis predictivo, a través de herramientas basadas en IA, puede identificar patrones y anomalías que sugieren un ataque inminente.
5. Protección de Endpoints de Próxima Generación (NGAV y EDR)
Los antivirus tradicionales son insuficientes contra las amenazas modernas. Las soluciones de protección de endpoints de próxima generación (NGAV) utilizan IA y ML para detectar y bloquear malware avanzado, mientras que las herramientas de Detección y Respuesta de Endpoints (EDR) proporcionan visibilidad profunda de la actividad en los endpoints, permitiendo la detección y respuesta rápida a ataques sofisticados.
Compliance y Normativa: Un Marco Esencial para la Ciberseguridad
En España y la Unión Europea, el cumplimiento normativo es un aspecto ineludible de la ciberseguridad pymes españa. Ignorar estas regulaciones no solo conlleva riesgos legales y multas significativas, sino que también indica una falta de compromiso con la protección de datos.
Reglamento General de Protección de Datos (RGPD/GDPR)
El RGPD es la piedra angular de la protección de datos en Europa. Las PYMES que manejan datos personales de ciudadanos de la UE deben cumplir con sus estrictos requisitos, que incluyen:
- Principios de protección de datos: Licitud, lealtad y transparencia; limitación de la finalidad; minimización de datos; exactitud; limitación del plazo de conservación; integridad y confidencialidad.
- Derechos de los interesados: Acceso, rectificación, supresión, oposición, limitación del tratamiento y portabilidad.
- Notificación de brechas de seguridad: Las PYMES están obligadas a notificar las brechas de seguridad a la autoridad de control (AEPD en España) y, en muchos casos, a los interesados, en un plazo de 72 horas.
- Evaluaciones de Impacto en la Protección de Datos (EIPD): Obligatorias para tratamientos de alto riesgo.
Esquema Nacional de Seguridad (ENS)
El ENS es aplicable a las administraciones públicas españolas y a los proveedores de servicios que colaboran con ellas. Aunque no es directamente obligatorio para todas las PYMES, sus principios y requisitos son una excelente guía de buenas prácticas en ciberseguridad que cualquier empresa puede adoptar para mejorar su postura de seguridad.
Ley de Ciberseguridad (NIS2)
La Directiva NIS2 de la UE (Network and Information Systems Directive 2) amplía significativamente el alcance de la ciberseguridad a más sectores y entidades. Aunque principalmente se dirige a operadores de servicios esenciales y proveedores de servicios digitales, es probable que muchas PYMES que forman parte de las cadenas de suministro de estas entidades se vean indirectamente afectadas, necesitando elevar sus estándares de seguridad para mantener sus contratos. La ciberseguridad pymes españa debe anticipar estas regulaciones.
Desarrollo de un Plan de Respuesta a Incidentes
Incluso con las mejores defensas, ningún sistema es 100% inexpugnable. Por lo tanto, tener un plan de respuesta a incidentes bien definido es tan importante como la prevención. Este plan debe detallar los pasos a seguir antes, durante y después de una brecha de seguridad.
Componentes Clave de un Plan de Respuesta a Incidentes
- Preparación: Definir roles y responsabilidades, establecer un equipo de respuesta a incidentes, identificar herramientas y recursos.
- Identificación: Detectar y confirmar la ocurrencia de un incidente de seguridad.
- Contención: Detener la propagación del ataque y limitar el daño.
- Erradicación: Eliminar la causa raíz del incidente y restaurar los sistemas a un estado seguro.
- Recuperación: Restaurar completamente las operaciones y servicios.
- Análisis Post-Incidente: Aprender del incidente para mejorar las defensas futuras y evitar recurrencias.
La Importancia de la Auditoría y la Mejora Continua
La ciberseguridad no es un destino, sino un viaje. Las amenazas evolucionan, y también deben hacerlo las defensas de una PYME. Las auditorías de seguridad periódicas, las pruebas de penetración (pentesting) y la evaluación de vulnerabilidades son herramientas esenciales para identificar nuevas debilidades y asegurar que las medidas de seguridad siguen siendo efectivas.
Auditorías Periódicas y Pentesting
Las auditorías de seguridad van más allá de una simple revisión, examinando la infraestructura, las políticas y los procedimientos. El pentesting simula un ataque real para descubrir cómo un ciberdelincuente podría explotar las vulnerabilidades, proporcionando una visión práctica de la resistencia de la empresa. Estas prácticas son fundamentales para una ciberseguridad pymes españa que busca la excelencia.
Monitorización Activa y Análisis de Registros (Logs)
La monitorización continua de la red y los sistemas, junto con el análisis de los registros de eventos (logs), permite detectar actividades sospechosas en tiempo real. Herramientas SIEM (Security Information and Event Management) pueden consolidar y correlacionar datos de seguridad de múltiples fuentes, facilitando la detección de amenazas.
Adaptación a Nuevas Tecnologías y Amenazas
El panorama tecnológico cambia rápidamente, y con él, las amenazas. Las PYMES deben estar dispuestas a invertir en nuevas tecnologías de seguridad, como la seguridad en la nube, la seguridad de IoT (Internet de las Cosas) o las soluciones de seguridad de aplicaciones web, a medida que sus operaciones se expanden y adoptan nuevas herramientas.
Inversión Inteligente en Ciberseguridad: ¿Cómo Priorizar?
Para las PYMES, con presupuestos a menudo ajustados, la inversión en ciberseguridad pymes españa debe ser inteligente y priorizada. No se trata de gastar más, sino de gastar mejor.
Análisis Costo-Beneficio
Cada inversión en seguridad debe evaluarse en función de su retorno de inversión (ROI) en términos de reducción de riesgos. ¿Qué amenazas son las más probables? ¿Cuáles tendrían el mayor impacto? Priorizar las soluciones que abordan los riesgos más significativos y probables es clave.
Soluciones Basadas en la Nube y Servicios Gestionados
Las soluciones de seguridad basadas en la nube y los servicios de seguridad gestionados (MSSP) pueden ser una opción rentable para las PYMES. Eliminan la necesidad de grandes inversiones iniciales en hardware y personal especializado, ofreciendo seguridad de nivel empresarial a través de un modelo de suscripción.
Subvenciones y Ayudas para PYMES en Ciberseguridad
Es fundamental que las PYMES en España estén atentas a las subvenciones y ayudas públicas que las administraciones, tanto a nivel nacional como autonómico, puedan ofrecer para la implementación de medidas de ciberseguridad. Programas como los fondos Next Generation EU, a través de iniciativas como el Kit Digital, están impulsando la digitalización y la seguridad cibernética de las PYMES. Investigar y aprovechar estas oportunidades puede reducir significativamente la barrera de entrada a la ciberseguridad pymes españa avanzada.
El Futuro de la Ciberseguridad para PYMES en España: Hacia 2026
Mirando hacia 2026, la ciberseguridad pymes españa estará definida por la adopción generalizada de la inteligencia artificial, la automatización y un enfoque más integrado de la seguridad. La resiliencia cibernética no será solo una ventaja, sino un requisito para la continuidad del negocio.
Tendencias Clave para el Futuro Próximo
- Ciberseguridad como Servicio (CSaaS): Más PYMES optarán por modelos de seguridad como servicio, externalizando la gestión de su ciberseguridad a expertos.
- Seguridad de la Identidad: La gestión de identidades y accesos se volverá aún más crítica, con un énfasis en la autenticación sin contraseña y la biometría.
- Seguridad del Internet de las Cosas (IoT): A medida que más dispositivos IoT se integren en las operaciones empresariales, la seguridad de estos dispositivos será una preocupación creciente.
- Automatización de la Respuesta a Incidentes (SOAR): Las plataformas SOAR permitirán a las PYMES automatizar tareas repetitivas de respuesta a incidentes, acelerando la contención y recuperación.
- Concienciación Continua: La formación y concienciación del personal se transformará en un proceso continuo y dinámico, adaptándose a las nuevas amenazas.
Conclusión: Un Compromiso Inquebrantable con la Seguridad Digital
La protección de datos críticos con un 99% de eficacia frente a las amenazas de 2026 no es solo un eslogan, sino un objetivo alcanzable para las PYMES en España que estén dispuestas a invertir en una estrategia de ciberseguridad pymes españa robusta y en constante evolución. Requiere un enfoque multifacético que combine tecnología avanzada, cumplimiento normativo, formación del personal y una mentalidad proactiva.
Al adoptar principios de confianza cero, aprovechar los servicios gestionados, invertir en inteligencia de amenazas y mantener un compromiso inquebrantable con la auditoría y la mejora continua, las PYMES no solo se protegerán de los ciberataques, sino que también construirán una base de confianza con sus clientes y socios. En un mundo cada vez más digital, la ciberseguridad no es solo una preocupación tecnológica, sino una estrategia de negocio esencial para la sostenibilidad y el éxito a largo plazo. El momento de actuar es ahora, para asegurar que su PYME no solo sobreviva, sino que prospere en el panorama digital del futuro.