Nuevas Regulaciones Privacidad España 2026: Guía Esencial Negocios Online
Anúncios
Nuevas Regulaciones de Privacidad de Datos en España (2026): Guía Esencial para Asegurar la Conformidad de tu Negocio Online
Anticipa y adáptate a los cambios legislativos que definirán el futuro de la protección de datos en el entorno digital español.
Introducción: El Imperativo de la Protección de Datos en la Era Digital
En el dinámico y siempre cambiante panorama digital, la protección de datos personales se ha consolidado como una piedra angular para la confianza del consumidor y la sostenibilidad empresarial. Con la llegada de 2026, España se prepara para implementar nuevas regulaciones en materia de privacidad de datos que, aunque aún en fase de consolidación y detalles, prometen redefinir el marco legal existente y, por ende, el modo en que los negocios online operan. Para cualquier empresa que maneje información personal de ciudadanos españoles, entender y anticiparse a estas normativas no es solo una cuestión de cumplimiento legal, sino una estrategia fundamental para mantener la competitividad y la reputación.
El Reglamento General de Protección de Datos (RGPD) de la Unión Europea sentó las bases para una protección de datos robusta, y España, como miembro, ha estado a la vanguardia en su implementación a través de la Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD). Sin embargo, el avance tecnológico, las nuevas amenazas a la privacidad y la necesidad de una mayor armonización a nivel europeo y nacional impulsan la constante evolución de estas leyes. Las nuevas regulaciones privacidad España 2026 no son una excepción, y representan un paso adelante en la búsqueda de un equilibrio entre la innovación digital y la salvaguarda de los derechos fundamentales de los individuos.
Anúncios
Este artículo tiene como objetivo principal ofrecer una guía exhaustiva y práctica para que los negocios online en España comprendan el alcance de estas futuras normativas. Analizaremos las posibles áreas de cambio, ofreceremos consejos proactivos para la adaptación y destacaremos la importancia de una cultura de privacidad sólida. Desde la gestión del consentimiento hasta la ciberseguridad, pasando por la responsabilidad proactiva y las implicaciones transfronterizas, desglosaremos los elementos clave que tu empresa deberá considerar para asegurar una transición fluida y exitosa hacia el nuevo entorno regulatorio de 2026.
Prepárate para un viaje a través de los desafíos y oportunidades que presentan estas nuevas directrices. La proactividad será tu mejor aliada para transformar la obligación legal en una ventaja competitiva, fortaleciendo la confianza de tus clientes y asegurando la resiliencia de tu negocio en el futuro digital.
El Marco Actual: RGPD y LOPDGDD como Pilares Fundamentales
Antes de adentrarnos en las novedades de 2026, es crucial entender el cimiento sobre el que se construirán estas nuevas regulaciones. El Reglamento General de Protección de Datos (RGPD), en vigor desde mayo de 2018, es la normativa europea que unificó y reforzó la protección de datos personales en todos los estados miembros de la UE. Sus principios de licitud, lealtad y transparencia, limitación de la finalidad, minimización de datos, exactitud, limitación del plazo de conservación, integridad y confidencialidad, y responsabilidad proactiva, son el faro que guía toda legislación posterior.
Anúncios
En España, la Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD), adapta el RGPD al ordenamiento jurídico español, desarrollando aspectos clave y garantizando derechos digitales específicos. Esta ley no solo establece las bases para el tratamiento de datos personales, sino que también introduce conceptos como el Delegado de Protección de Datos (DPD) en ciertos casos, la evaluación de impacto en la protección de datos (EIPD) y un régimen sancionador robusto gestionado por la Agencia Española de Protección de Datos (AEPD).
Principios Clave del RGPD y LOPDGDD que seguirán vigentes:
- Licitud, lealtad y transparencia: Los datos deben ser tratados de manera lícita, leal y transparente en relación con el interesado. Esto implica informar claramente sobre el uso de los datos.
- Limitación de la finalidad: Los datos se recogen con fines específicos, explícitos y legítimos, y no pueden ser tratados posteriormente de manera incompatible con dichos fines.
- Minimización de datos: Solo se deben recoger los datos estrictamente necesarios para la finalidad perseguida.
- Exactitud: Los datos deben ser exactos y, si fuera necesario, actualizados.
- Limitación del plazo de conservación: Los datos no se conservarán durante más tiempo del necesario para los fines del tratamiento.
- Integridad y confidencialidad: Los datos se tratarán de tal manera que se garantice una seguridad adecuada, incluida la protección contra el tratamiento no autorizado o ilícito y contra su pérdida, destrucción o daño accidental.
- Responsabilidad proactiva (Accountability): Los responsables del tratamiento deben ser capaces de demostrar que cumplen con los principios del RGPD.
Para los negocios online, esto se traduce en la necesidad de contar con políticas de privacidad claras, obtener consentimientos válidos, implementar medidas de seguridad adecuadas, gestionar correctamente los derechos de los interesados (acceso, rectificación, supresión, oposición, limitación y portabilidad), y en algunos casos, designar un DPD y realizar EIPD. La familiaridad con estos principios es la base indispensable para comprender y adaptarse a las futuras nuevas regulaciones privacidad España 2026.
Anticipando las Nuevas Regulaciones Privacidad España 2026: Posibles Áreas de Cambio
Aunque los detalles específicos de las nuevas regulaciones privacidad España 2026 aún se están perfilando, es posible anticipar las áreas donde se esperan los mayores cambios o refuerzos, basándose en las tendencias legislativas europeas y las necesidades emergentes en el ámbito digital. Estas posibles modificaciones buscarán abordar las lagunas actuales, adaptarse a las tecnologías emergentes y ofrecer una mayor protección a los ciudadanos.
1. Refuerzo de la Ciberseguridad y la Resiliencia Digital:
Con el aumento de los ciberataques y las filtraciones de datos, es probable que las nuevas normativas exijan medidas de seguridad aún más robustas y una mayor capacidad de respuesta ante incidentes. Esto podría incluir:
- Estándares de seguridad más estrictos: Posiblemente, se especifiquen certificaciones o requisitos técnicos mínimos para ciertas categorías de datos o tipos de tratamiento.
- Notificación de brechas de seguridad: Podrían reducirse los plazos de notificación o ampliarse el tipo de incidentes que requieren ser comunicados a la AEPD y a los interesados.
- Evaluaciones de impacto de ciberseguridad: Más allá de las EIPD, podría ser obligatoria la realización de evaluaciones específicas de la ciberseguridad para sistemas críticos.
2. Gestión del Consentimiento en la Era de la IA y el Big Data:
La complejidad del tratamiento de datos en entornos de inteligencia artificial (IA) y Big Data plantea nuevos desafíos para la obtención de un consentimiento informado y específico. Las nuevas regulaciones privacidad España 2026 podrían centrarse en:
- Consentimiento granular: Exigencia de un consentimiento más detallado y específico para diferentes usos de los datos, especialmente en el entrenamiento de modelos de IA o perfiles de usuario complejos.
- Transparencia en algoritmos: Mayor obligación de informar sobre cómo los algoritmos de IA utilizan los datos para tomar decisiones que afectan a los individuos.
- Derecho a no ser objeto de decisiones automatizadas: Reforzar este derecho, especialmente en contextos de contratación, créditos o servicios públicos.
3. Regulación de Transferencias Internacionales de Datos:
La globalización de los negocios online implica que los datos a menudo cruzan fronteras. Aunque el RGPD ya establece un marco, las futuras regulaciones podrían afinar aspectos como:
- Mecanismos de transferencia: Revisión o adición de cláusulas contractuales tipo (CCT) o códigos de conducta para asegurar un nivel de protección equivalente al europeo.
- Impacto de decisiones de terceros países: Mayor escrutinio sobre el nivel de protección de datos en países fuera de la UE, especialmente a la luz de sentencias como Schrems II.
4. Privacidad desde el Diseño y por Defecto (Privacy by Design and Default):
Este principio, ya presente en el RGPD, podría ver un mayor énfasis y especificación, exigiendo a las empresas integrar la privacidad en todas las etapas del desarrollo de productos y servicios desde el inicio. Esto podría traducirse en:
- Auditorías obligatorias de diseño: Requisitos para auditar la implementación de la privacidad en el diseño antes del lanzamiento de nuevos productos o servicios.
- Herramientas y tecnologías específicas: Fomento del uso de tecnologías que mejoren la privacidad, como la privacidad diferencial o la criptografía homomórfica.
5. Nuevas Obligaciones para Plataformas Digitales y Gigantes Tecnológicos:
Es previsible que se impongan obligaciones adicionales a las grandes plataformas digitales, dada su capacidad para recopilar y procesar vastas cantidades de datos. Esto podría alinearse con iniciativas como la Ley de Mercados Digitales (DMA) y la Ley de Servicios Digitales (DSA), pero con un enfoque específico en la privacidad.
La clave para los negocios online será monitorizar de cerca las publicaciones de la AEPD y las directrices de la Comisión Europea para entender el alcance exacto de estas nuevas regulaciones privacidad España 2026 y comenzar a prepararse con antelación.
Impacto Directo en Negocios Online: ¿Qué Significa para tu Empresa?
Las nuevas regulaciones privacidad España 2026 no son meras formalidades; representan un cambio operativo y estratégico significativo para cualquier negocio online. La adaptación no solo evitará sanciones, sino que también reforzará la confianza del cliente, un activo invaluable en el entorno digital.
1. Revisión y Actualización de Políticas de Privacidad y Cookies:
Es probable que se exija una mayor granularidad y claridad en las políticas. Esto significa:
- Lenguaje más sencillo: Las políticas deberán ser aún más accesibles y comprensibles para el usuario medio, evitando la jerga legal compleja.
- Información detallada sobre el tratamiento: Especialmente si se utilizan IA o técnicas de perfilado avanzadas, se deberá explicar en detalle cómo se procesan los datos, con qué lógica y qué consecuencias tiene para el interesado.
- Gestión de cookies: Posiblemente, se endurezcan las exigencias sobre los banners de cookies, buscando un consentimiento más explícito y menos intrusivo, eliminando prácticas de “muros de cookies” o diseños engañosos.
2. Modificaciones en la Recogida y Gestión del Consentimiento:
El consentimiento es la base jurídica más común para el tratamiento de datos en el ámbito online. Se esperan cambios que busquen un consentimiento más libre, específico, informado e inequívoco:
- Mecanismos de consentimiento opt-in: Mayor énfasis en opciones de “opt-in” claro, donde el usuario debe realizar una acción afirmativa para consentir.
- Revocabilidad sencilla: Garantizar que la revocación del consentimiento sea tan fácil como darlo.
- Registro de consentimientos: Los negocios deberán mantener un registro aún más detallado y auditable de los consentimientos obtenidos, incluyendo fecha, hora y el texto exacto del consentimiento.
3. Inversión en Ciberseguridad y Protección de Datos:
La seguridad no es un gasto, sino una inversión. Las nuevas normativas impulsarán a las empresas a:
- Auditorías de seguridad periódicas: Establecer un calendario de auditorías internas y externas para identificar vulnerabilidades.
- Formación del personal: Capacitación continua de los empleados en buenas prácticas de protección de datos y ciberseguridad.
- Tecnologías de cifrado y anonimización: Implementar soluciones avanzadas para proteger los datos en reposo y en tránsito.
4. Adaptación de Contratos con Proveedores y Terceros:
Si tu negocio utiliza servicios de terceros (proveedores de hosting, herramientas de marketing, plataformas de pago), deberás revisar y actualizar los contratos de encargo de tratamiento de datos para asegurar que cumplen con las nuevas regulaciones privacidad España 2026.
- Cláusulas de protección de datos específicas: Asegurarse de que los contratos incluyan compromisos claros sobre la seguridad y el tratamiento de datos.
- Due diligence de proveedores: Realizar una investigación exhaustiva sobre las prácticas de protección de datos de tus proveedores.
5. Fomento de la Cultura de la Privacidad:
Más allá de la mera conformidad, las nuevas regulaciones buscan fomentar una cultura empresarial donde la privacidad sea un valor fundamental.
- Designación de un DPD: Si aún no lo tienes, evalúa la necesidad de designar un Delegado de Protección de Datos que supervise y asesore internamente.
- Evaluaciones de Impacto en la Protección de Datos (EIPD): Realizar EIPD de manera proactiva para identificar y mitigar riesgos antes de implementar nuevos tratamientos de datos.
La anticipación y la planificación serán cruciales para transformar estos desafíos en oportunidades, construyendo una reputación de confianza y responsabilidad digital.
Estrategias Proactivas para la Conformidad con las Nuevas Regulaciones
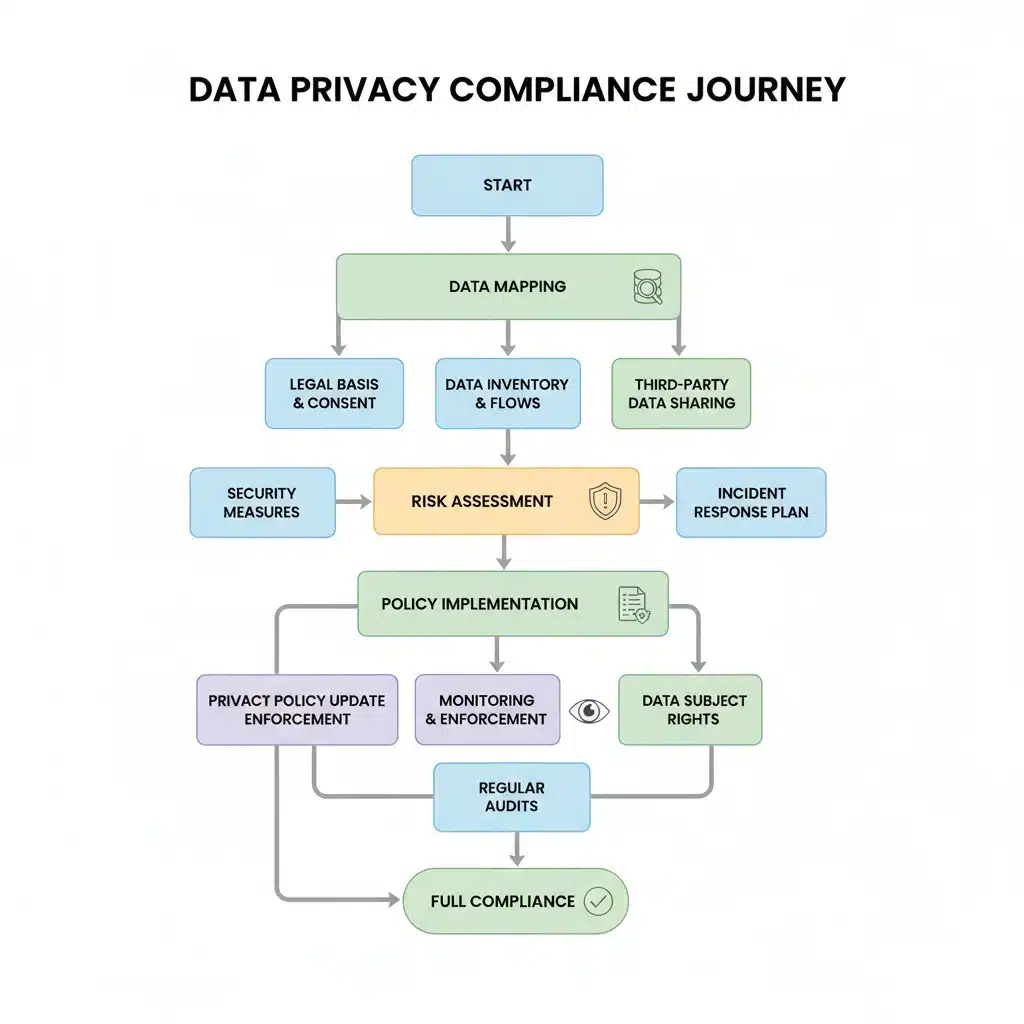
La clave del éxito ante las nuevas regulaciones privacidad España 2026 reside en la proactividad. Esperar a la entrada en vigor de la normativa para actuar puede resultar en prisas, errores y posibles sanciones. Aquí te presentamos un conjunto de estrategias que tu negocio online puede empezar a implementar desde ya.
1. Mapeo y Auditoría de Datos Exhaustiva:
El primer paso es saber qué datos tienes, de dónde vienen, dónde se almacenan, quién tiene acceso a ellos y con qué finalidad se utilizan. Un mapeo de datos completo te permitirá:
- Identificar datos sensibles: Localizar información que requiere protección adicional.
- Evaluar la base jurídica: Confirmar que cada tratamiento de datos tiene una base legal válida (consentimiento, interés legítimo, obligación legal, etc.).
- Detectar flujos de datos: Entender cómo los datos se mueven dentro y fuera de tu organización, incluyendo transferencias internacionales.
Realiza auditorías internas periódicas para asegurar que tus prácticas de tratamiento de datos están alineadas con las normativas actuales y anticipan las futuras. Considera la posibilidad de contratar a un experto externo para una auditoría independiente.
2. Implementación de un Enfo “Privacy by Design” y “Privacy by Default”:
Integra la privacidad en el ADN de tus productos, servicios y procesos desde la fase de diseño. Esto implica:
- Minimización de datos: Recopilar solo los datos estrictamente necesarios.
- Anonimización y pseudonimización: Aplicar estas técnicas siempre que sea posible para reducir la identificación directa de los individuos.
- Configuraciones de privacidad por defecto: Asegurarte de que, por defecto, la configuración de privacidad sea la más restrictiva, dando al usuario la opción de relajarla si lo desea.
3. Fortalecimiento de la Ciberseguridad:
La seguridad de los datos es inseparable de la privacidad. Invierte en:
- Medidas técnicas y organizativas: Cifrado, control de acceso, firewalls, copias de seguridad, gestión de identidades y accesos (IAM).
- Planes de respuesta a incidentes: Desarrolla y prueba un plan claro para gestionar y notificar brechas de seguridad.
- Formación continua del personal: El eslabón más débil suele ser el humano. Educa a tus empleados sobre las amenazas y las buenas prácticas.
4. Revisión y Actualización de Documentación Legal:
Prepara tus políticas de privacidad, avisos legales, términos y condiciones, y políticas de cookies para reflejar los cambios anticipados. Asegúrate de que sean claras, concisas y fácilmente accesibles.
- Lenguaje claro y conciso: Evita la jerga legal y utiliza un lenguaje que cualquier usuario pueda entender.
- Transparencia: Informa de forma clara sobre la finalidad del tratamiento de datos, la base legal, los destinatarios de los datos y los derechos de los interesados.
5. Gestión del Consentimiento Innovadora y Transparente:
Desarrolla interfaces de usuario para la gestión del consentimiento que sean intuitivas y respetuosas con la voluntad del usuario.
- Plataformas de gestión de consentimiento (CMP): Considera la implementación de una CMP robusta que permita a los usuarios gestionar sus preferencias de forma granular.
- Registro de consentimientos: Mantén un registro inmutable y auditable de todos los consentimientos otorgados y revocados.
6. Formación y Concienciación Continua:
La cultura de la privacidad debe permear toda la organización. Organiza sesiones de formación periódicas para todos los empleados, desde la dirección hasta el personal operativo, sobre la importancia de la protección de datos y cómo cumplir con las políticas internas y externas.
7. Consulta a Expertos Legales:
Dada la complejidad y la evolución constante de la legislación, es recomendable contar con el asesoramiento de abogados especializados en protección de datos. Ellos podrán interpretar los borradores de las nuevas regulaciones privacidad España 2026 y guiar a tu empresa en el proceso de adaptación.
Implementar estas estrategias no solo te preparará para las futuras regulaciones, sino que también mejorará la confianza de tus clientes, te diferenciará de la competencia y te posicionará como un negocio online responsable y ético.
El Papel de la Agencia Española de Protección de Datos (AEPD) en el Nuevo Escenario
La Agencia Española de Protección de Datos (AEPD) es la autoridad de control encargada de velar por el cumplimiento de la normativa de protección de datos en España. En el contexto de las nuevas regulaciones privacidad España 2026, su papel será aún más crucial, no solo como entidad sancionadora, sino también como guía y facilitador para las empresas.
1. Interpretación y Guía de la Nueva Normativa:
La AEPD será la encargada de interpretar y desarrollar las nuevas disposiciones legales. Publicará guías, directrices, informes y resoluciones que ayudarán a los negocios online a entender cómo aplicar la normativa en situaciones prácticas. Es fundamental para cualquier empresa seguir de cerca las publicaciones de la AEPD, ya que estas aclararán muchos de los puntos ambiguos que puedan surgir con la nueva legislación.
2. Funciones de Supervisión y Control:
La función supervisora de la AEPD se mantendrá y probablemente se refuerce. Esto implica:
- Inspecciones y auditorías: La AEPD podrá realizar inspecciones a empresas para verificar el cumplimiento de la normativa.
- Investigación de reclamaciones: Tramitará las reclamaciones presentadas por los ciudadanos sobre posibles infracciones de sus derechos de protección de datos.
- Régimen sancionador: En caso de incumplimiento, la AEPD tiene la potestad de imponer multas significativas, que pueden ascender a millones de euros o a un porcentaje de la facturación global anual de la empresa, según la gravedad de la infracción.
3. Fomento de la Cultura de la Protección de Datos:
Además de su rol coercitivo, la AEPD juega un papel activo en la promoción de una cultura de protección de datos. Ofrece recursos educativos, herramientas y programas de concienciación dirigidos tanto a ciudadanos como a empresas. Es probable que, con las nuevas regulaciones privacidad España 2026, intensifique sus campañas para asegurar que el tejido empresarial esté adecuadamente informado y preparado.
4. Cooperación Internacional:
La AEPD colabora estrechamente con otras autoridades de protección de datos europeas a través del Comité Europeo de Protección de Datos (CEPD). Esta cooperación es vital para garantizar una aplicación coherente de las normativas de privacidad en toda la UE, especialmente en casos que involucran a empresas con operaciones transfronterizas.
5. Canales de Comunicación y Consulta:
La AEPD pone a disposición de las empresas y los ciudadanos diversos canales para realizar consultas y obtener asesoramiento. Utilizar estos recursos de manera proactiva puede ayudar a resolver dudas y asegurar una correcta interpretación de la normativa antes de que surjan problemas.
Para los negocios online, establecer una relación de colaboración y respeto con la AEPD, manteniendo una comunicación abierta y transparente, puede ser un factor clave para navegar con éxito el nuevo panorama regulatorio de 2026. La proactividad en la adaptación y la disposición a interactuar con la autoridad de control son señales de un compromiso serio con la protección de datos.
Desafíos y Oportunidades: Más Allá del Cumplimiento
Las nuevas regulaciones privacidad España 2026, si bien plantean desafíos, también abren un abanico de oportunidades para los negocios online que sepan adaptarse de manera estratégica. Ver la protección de datos como una mera carga legal es una visión limitada; es, en realidad, una palanca para el crecimiento y la diferenciación.
Desafíos Principales:
- Costes de Adaptación: La implementación de nuevas tecnologías, la contratación de personal especializado (como DPDs), la formación y las auditorías pueden suponer una inversión económica considerable, especialmente para PYMES.
- Complejidad Legal: La interpretación de la normativa puede ser compleja, requiriendo asesoramiento legal especializado y una comprensión profunda de los detalles técnicos y jurídicos.
- Gestión del Cambio: Adaptar los procesos internos, la cultura empresarial y la mentalidad de los empleados a un enfoque “privacy-first” puede ser un reto significativo.
- Sanciones Elevadas: El riesgo de multas considerables por incumplimiento es un factor de presión constante, lo que exige una diligencia extrema.
- Reputación y Confianza: Una brecha de seguridad o un incumplimiento puede dañar gravemente la reputación de la marca y la confianza de los clientes, lo que es difícil de recuperar.
Oportunidades Estratégicas:
- Generación de Confianza del Cliente: Los consumidores están cada vez más preocupados por su privacidad. Un negocio que demuestre un compromiso serio con la protección de datos ganará la confianza y la lealtad de sus clientes, diferenciándose de la competencia.
- Ventaja Competitiva: Ser proactivo en la adaptación a las nuevas regulaciones privacidad España 2026 puede posicionar a tu empresa como líder en el mercado, atrayendo a clientes y socios que valoran la seguridad y la ética.
- Optimización de Procesos Internos: La revisión de los procesos de tratamiento de datos para cumplir con la normativa a menudo revela ineficiencias y oportunidades de mejora en la gestión de la información en general.
- Innovación en Productos y Servicios: El enfoque “Privacy by Design” puede impulsar la creación de productos y servicios más innovadores y centrados en el usuario, que integran la privacidad desde su concepción.
- Mejora de la Ciberseguridad: La inversión en protección de datos a menudo se traduce en una mejora general de la ciberseguridad, lo que protege a la empresa no solo de sanciones, sino también de ciberataques y pérdidas financieras.
- Acceso a Nuevos Mercados: Un sólido marco de protección de datos facilita la expansión a otros mercados con regulaciones estrictas, ya que la empresa ya estará preparada para cumplir con altos estándares.
En resumen, las nuevas regulaciones privacidad España 2026 no deben verse como un obstáculo, sino como una oportunidad para fortalecer la base de tu negocio online, construir relaciones más sólidas con tus clientes y asegurar un crecimiento sostenible en un entorno digital cada vez más regulado y consciente de la privacidad.
Preparando tu Negocio Online para el Futuro: Un Plan de Acción
La anticipación es clave para el éxito en la adaptación a las nuevas regulaciones privacidad España 2026. Un plan de acción estructurado y por fases permitirá a tu negocio online abordar los cambios de manera eficiente y efectiva.
Fase 1: Evaluación y Concienciación (Inmediato)
- Mantente Informado: Suscríbete a los boletines de la AEPD, sigue a expertos en protección de datos y participa en seminarios web para estar al tanto de las últimas novedades y borradores de la normativa.
- Auditoría Interna Inicial: Realiza un inventario de todos los datos personales que tu negocio recopila, almacena y procesa. Identifica su origen, finalidad, ubicación y si son compartidos con terceros.
- Formación Básica: Concientiza a tu equipo directivo y a los empleados clave sobre la importancia de la privacidad de datos y las implicaciones de las futuras regulaciones.
- Identificación de Gaps: Compara tus prácticas actuales con los principios del RGPD y la LOPDGDD para identificar áreas de mejora y posibles brechas.
Fase 2: Planificación y Diseño (Próximos Meses)
- Asesoramiento Legal Especializado: Contrata a un abogado o consultor experto en protección de datos para que te ayude a interpretar los posibles cambios y a diseñar un plan de adaptación personalizado.
- Designación del DPD: Si aún no lo has hecho y cumples los requisitos, designa o contrata a un Delegado de Protección de Datos. Si no es obligatorio, considera la figura de un responsable de privacidad interno.
- Actualización de Políticas y Procedimientos: Empieza a revisar y redactar borradores de tus políticas de privacidad, cookies y avisos legales, anticipando los requisitos de transparencia y consentimiento.
- Inversión en Tecnología: Evalúa la necesidad de invertir en herramientas de gestión de consentimiento (CMP), soluciones de cifrado, sistemas de seguridad y plataformas de gestión de datos personales.
- Evaluación de Impacto en la Protección de Datos (EIPD): Realiza EIPD para tratamientos de alto riesgo, incluso antes de que sean estrictamente obligatorios bajo la nueva normativa, para identificar y mitigar riesgos.
Fase 3: Implementación y Adaptación (Año Previo a 2026)
- Implementación de Cambios: Aplica las modificaciones en tus sistemas, procesos y documentación legal. Esto incluye la adaptación de formularios de recogida de datos, banners de cookies, mecanismos de gestión de derechos del interesado, etc.
- Formación Avanzada: Capacita a todo tu personal sobre las nuevas políticas y procedimientos, asegurando que comprendan su papel en la protección de datos.
- Revisión de Contratos con Terceros: Asegúrate de que todos tus proveedores y socios que traten datos personales en tu nombre tienen contratos de encargo de tratamiento actualizados y conformes.
- Pruebas y Auditorías: Realiza pruebas exhaustivas de tus sistemas y procesos para asegurar que la implementación es correcta. Considera una auditoría externa para validar la conformidad.
Fase 4: Monitoreo y Mejora Continua (A partir de 2026)
- Monitoreo Constante: Establece un sistema de monitoreo continuo para detectar posibles incidencias y asegurar el cumplimiento sostenido.
- Revisión Periódica: La normativa de privacidad es dinámica. Revisa y actualiza tus políticas y procedimientos de forma regular para adaptarte a nuevas directrices de la AEPD o cambios tecnológicos.
- Gestión de Incidentes: Mantén un plan de respuesta a incidentes de seguridad actualizado y realiza simulacros periódicos.
- Cultura de Privacidad: Fomenta una cultura organizacional donde la protección de datos sea una responsabilidad compartida y un valor fundamental.
Este plan de acción, aunque ambicioso, es la hoja de ruta para navegar con éxito las nuevas regulaciones privacidad España 2026. La inversión de tiempo y recursos ahora se traducirá en seguridad jurídica y confianza del cliente en el futuro.
Conclusión: La Privacidad como Motor de Confianza y Crecimiento
Las nuevas regulaciones privacidad España 2026 marcan un punto de inflexión significativo en el panorama de la protección de datos para los negocios online. Lejos de ser una mera carga administrativa, estas normativas representan una oportunidad inigualable para fortalecer la relación con los clientes, diferenciarse en el mercado y construir una marca basada en la confianza y la responsabilidad.
Hemos explorado el marco actual, anticipado posibles áreas de cambio, detallado el impacto directo en tu empresa y delineado estrategias proactivas para asegurar la conformidad. El papel de la AEPD como supervisor y guía es fundamental, y la adopción de una mentalidad de “Privacy by Design” se perfila como un pilar esencial para el éxito.
La inversión en ciberseguridad, la transparencia en la gestión del consentimiento, la revisión constante de políticas y la formación continua del personal no son opcionales; son imperativos estratégicos. Aquellos negocios online que abracen estos cambios con una visión proactiva y ética no solo evitarán sanciones, sino que también se posicionarán como líderes en un entorno digital cada vez más consciente de la importancia de la privacidad.
En última instancia, la protección de datos va más allá del cumplimiento legal; es una cuestión de ética empresarial y de respeto por los derechos fundamentales de los individuos. Al priorizar la privacidad, tu negocio online no solo estará preparado para 2026, sino que estará construyendo una base sólida para un crecimiento sostenible y una reputación impecable en el futuro digital.
El momento de actuar es ahora. Comienza a preparar tu negocio hoy mismo para las nuevas regulaciones privacidad España 2026 y transforma este desafío en tu mayor ventaja competitiva.


